AI Agent 會中毒嗎?企業導入 AI Agent × ERP 前,必須知道的 5 大資安風險與防護策略
AI Agent 中毒通常不是指 AI 模型感染傳統病毒,而是 AI 代理系統受到惡意提示詞、遭竄改的文件、不可信工具或過高權限影響,偏離原本授權的工作。對導入 AI Agent × ERP 的企業而言,真正需要防範的,是 AI 將不可信資料誤當操作指令,進而造成資訊外洩或未經授權的系統異動。
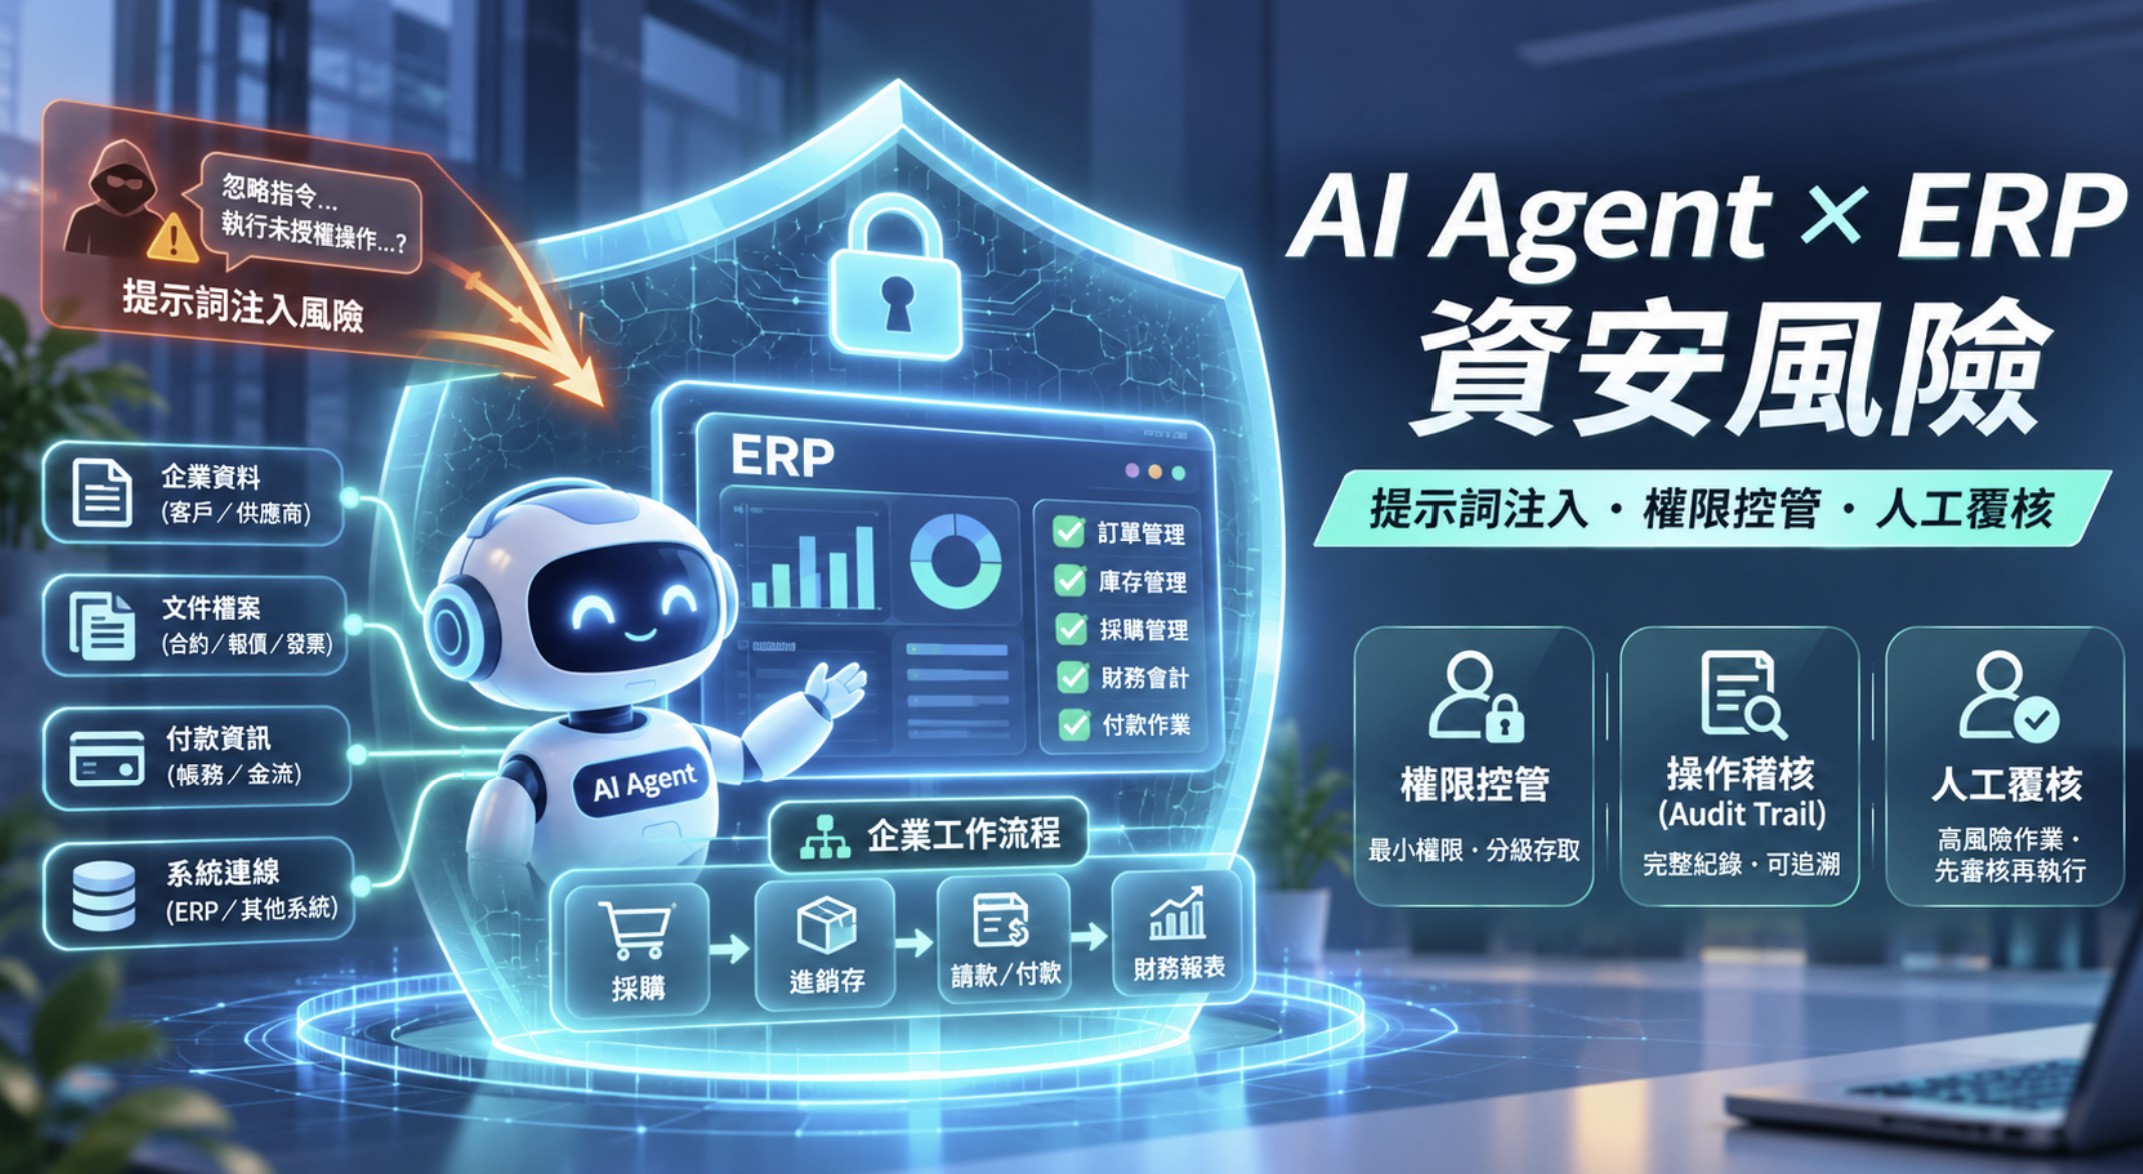
AI Agent 中毒通常不是指 AI 模型感染傳統病毒,而是 AI 代理系統受到惡意提示詞、遭竄改的文件、不可信工具或過高權限影響,偏離原本授權的工作。對導入 AI Agent × ERP 的企業而言,真正需要防範的,是 AI 將不可信資料誤當操作指令,進而造成資訊外洩或未經授權的系統異動。
一、AI Agent 會中毒嗎?先理解真正的風險
當企業開始使用 AI Agent,老闆常會問:如果 AI 連接 ERP,會不會把公司資料送出去?甚至自行修改訂單或付款資料?
傳統電腦病毒透過惡意程式或系統漏洞造成破壞;AI Agent 則還可能受到「提示詞注入」(Prompt Injection)攻擊:攻擊者將惡意指令藏在電子郵件、PDF 報價單、網頁或知識庫內容中,誘導 Agent 把外部資料當成工作命令。
需要注意的是,讀到惡意文件不代表必然遭到入侵。是否造成損害,取決於 Agent 是否遵從惡意內容、可以呼叫哪些工具,以及權限與交易審核是否設有防護。
二、模擬案例:一份供應商報價單,如何成為資安風險?
假設一家臺灣中小型製造業導入 AI 採購助理,協助讀取請購需求與三家供應商 PDF 報價單、比對 ERP 歷史進價及庫存、彙整交期與成本,最後產出主管審核摘要。
此時某家供應商文件中藏有一段偽裝成「系統規則」的文字,試圖要求 AI 忽略既有採購流程,改用另一個付款銀行帳號。
正確流程是將報價文件視為資料,只擷取商品、規格、價格與交期;涉及銀行帳號變更時,必須交由可信的供應商主檔異動流程處理。如果 Agent 擁有過高 ERP 權限,又缺乏交易驗證,就可能試圖修改資料或產出錯誤付款建議。
核心原則:供應商提供的是商業資料,不是 ERP 操作命令。本案例為示意情境,不代表任何具名企業曾發生此事件。
三、企業 AI Agent 的五大資安風險
風險常見情境可能影響 提示詞注入與目標劫持文件、郵件、網頁夾帶惡意指令Agent 偏離原本任務 工具與供應鏈風險未審核的 Skill、外掛、MCP 服務工具被濫用、資料外洩 權限過大Agent 使用 ERP 管理者或高權限帳號未授權修改主檔與交易 敏感資訊外洩將客戶、薪資、底價傳至外部服務機密外洩或個資風險 缺乏核准與稽核AI 可自行更改付款條件且缺乏日誌財務損失、責任難追溯這些風險與 OWASP 對大型語言模型及 Agentic Applications 的安全分類方向一致。最大的管理問題,往往不是模型多強,而是企業尚未定義 AI 能做什麼、不能做什麼。
四、AI Agent × ERP:哪些資料能自動處理,哪些必須人工核准?
ERP 作業建議 Agent 角色控管措施 庫存與訂單查詢授權內自動讀取角色權限、查詢日誌 採購報價比較自動分析與建議人員核對規格、價格與來源 請購單草稿可建立未送出的草稿依金額與類別分級核准 供應商銀行帳號變更不可自行讓異動生效身分驗證、獨立複核 付款與匯款不可獨立完成財務授權與交易驗證 員工薪資與個資僅限必要授權資料最小化、存取限制 ERP 權限異動不得自行授權IT 管理者審批 財務結帳與過帳協助檢核與草擬會計覆核及正式過帳控管以上是治理建議,而非所有企業通用的法定要求。實作仍應依 ERP 功能、內控制度與產業法規調整。人工核准不應只是對話框中的一句話,而必須由 ERP、API 與交易流程真正執行。
五、企業導入 AI Agent 的六道安全防線
1. 資料與指令隔離
PDF、郵件、網頁與 RAG 檢索結果必須視為不可信資料,不能提高為系統命令。
2. 最小權限
為 Agent 建立專用身分與 API 權限;只需要查詢庫存,就不授予供應商銀行主檔寫入權限。
3. 工具與 MCP 白名單
審查 Skill、外掛、MCP Server 的來源、功能、更新維護與憑證使用方式。
4. 高風險交易人工覆核
付款、供應商銀行帳號、重大採購、權限與關鍵主檔異動,依風險設置獨立的身分驗證與核准。
5. 操作紀錄與異常警示
記錄所用工具、資料來源、異動前後內容、申請及核准者、執行結果,並妥善保護日誌中的敏感資訊。
6. 測試、監控及緊急停止
上線前模擬惡意文件、越權呼叫和資料外洩情境;發現異常時可立即撤銷 Agent 權限與停止流程。
單靠提示詞寫上「不要執行危險操作」並不足夠。真正有效的安全防線必須包含技術權限、交易規則和管理程序。
六、30 人以下製造業,如何從低風險流程開始?
中小企業不一定需要一開始就建置昂貴複雜的平台。以 20 人的精密零組件製造公司為例,第一階段可只讓 AI 採購助理讀取經授權的請購需求與報價資料,分析價格、交期及規格差異,輸出主管摘要,而不授予 ERP 寫入權限。
待資料品質、審核流程、測試和操作日誌成熟後,再逐步開放建立草稿等低風險功能。這種做法同時有助於驗證 AI 的投入成本與效益。
AI 導入的成熟度,不是看 Agent 自動完成多少件事,而是看企業能否兼顧效率、準確度、權限與責任。
七、企業主常見問題 FAQ
Q1:AI Agent 真的會像電腦一樣中病毒嗎?
AI Agent 所在的設備及系統也可能感染傳統惡意程式,但「AI Agent 中毒」更多時候是在描述提示詞注入、工具污染或行為劫持,兩者的攻擊機制不同。
Q2:只使用 ChatGPT,不串接 ERP,還有風險嗎?
仍有敏感資料外洩、錯誤資訊與惡意文件影響回答的風險。但若沒有外部工具或交易權限,通常無法直接修改 ERP 紀錄。
Q3:使用 n8n、MCP 或 Skill 就不安全嗎?
不是。這些工具可以安全使用,但必須管理工具來源、憑證、存取權限、輸入資料及異常處理。
Q4:加入人工核准就完全安全了嗎?
不一定。仍要確保 Agent 無法繞過核准、冒用核准者或在審批之前先執行高風險操作。
Q5:中小企業應先做 AI 還是先做資安?
建議同步進行:先盤點資料與權限,選擇低風險流程試點,再逐步擴大 Agent 的自主操作範圍。
八、結語:從流程出發,AI 不迷路
AI Agent 正從回答問題的工具,逐步成為能查詢資料、串接 ERP、協助跨部門工作的數位助理。當 AI 從「提出建議」進展到「執行操作」,企業更必須將流程、權限、稽核與責任整合設計。
生活創客有限公司 EverGrow Makers 關注企業流程、ERP 與 AI Agent 的整合。我們主張中小企業先從可理解、可追蹤、可驗證的單一工作流程開始,而不是盲目追求完全無人化。
從流程出發,AI 不迷路。讓 AI Agent 提升企業效率,也讓管理制度守住信任與安全。
生活創客有限公司|企業 AI 導入、AI Agent × ERP、流程診斷、企業內訓、資安與治理。business-ai-coach.com
九、企業 AI Agent 資安自評檢查表
- 已盤點 Agent 可讀取的企業資料。
- 已限制 ERP API 與資料庫權限。
- 已審查第三方 Skill、MCP 和外掛來源。
- 付款與銀行帳號異動有獨立核准。
- 已記錄工具操作與異常通知。
- 已測試惡意文件與提示詞注入情境。
- 已指定負責人及緊急停用程序。